Kategorie: Startseiten Beitrag
-
CRA Cyber Resilience Act
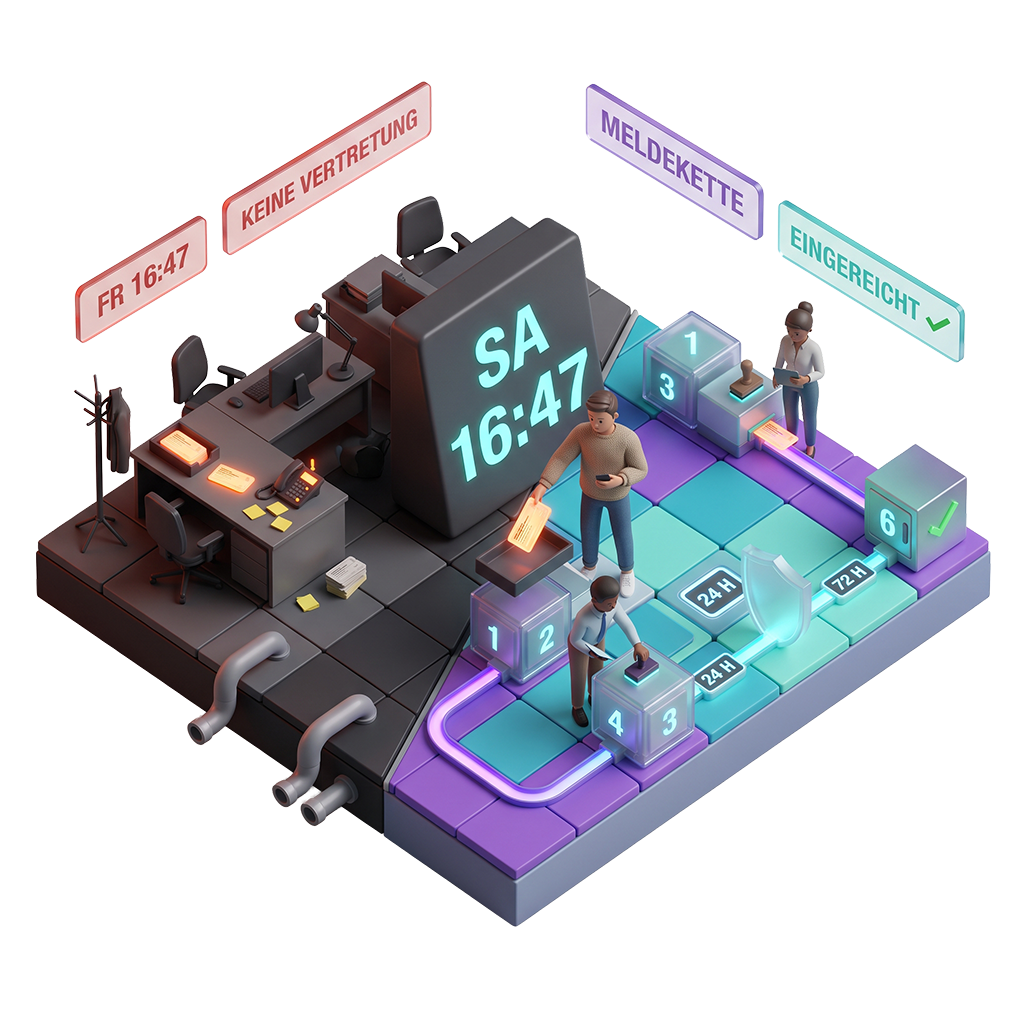
Freitag, 16:47 Uhr: Eine Schwachstelle in Ihrem Produkt wird aktiv ausgenutzt. Seit dem 11. September verlangt der Cyber Resilience Act die Frühwarnung binnen 24 Stunden, auch am Wochenende. Ob die Frist hält, entscheidet sich in der Meldekette vor dem ENISA-Portal. Der Beitrag zeigt, wo diese Kette reißt und warum Sie mit ihr beginnen sollten.
-
Beyond Prompting
Auf der WorldClass Business Leader Conference 2026 in Frankfurt ging es weniger um Technologie als um Rollen. Anke Schnitzer, Head of Workforce Transformation bei CompuSafe, berichtet, was Verantwortliche von DERTOUR und SIGNAL IDUNA über den menschlichen Wertbeitrag sagten, wenn KI-Agenten die Ausführung übernehmen, und warum Unternehmen ihre Rollen Tätigkeit für Tätigkeit neu klären sollten.
-
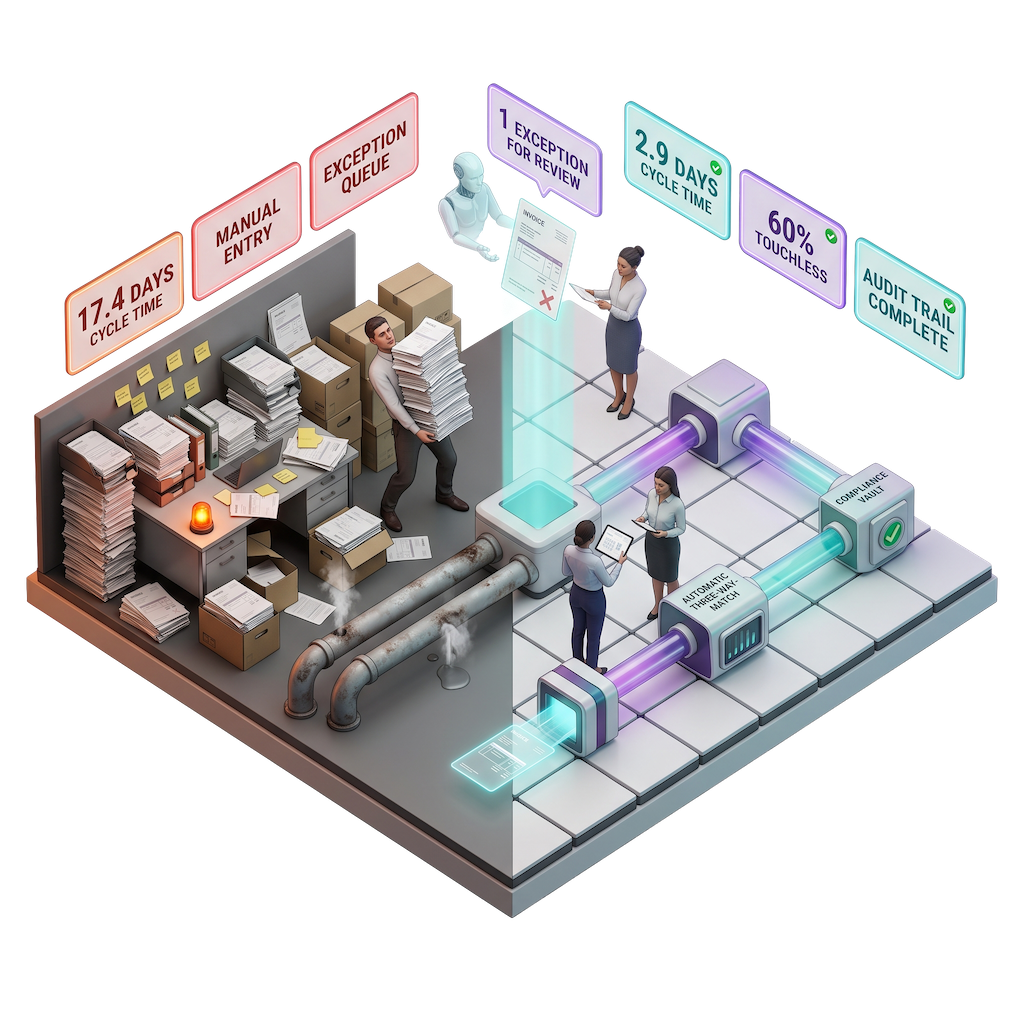
Rechnungen sind kein Prozess mehr
Nur rund ein Drittel aller Rechnungen läuft im Durchschnitt ohne menschlichen Eingriff durch. Der Engpass liegt selten bei der KI oder den Tools, sondern an den Systemgrenzen dazwischen.
-
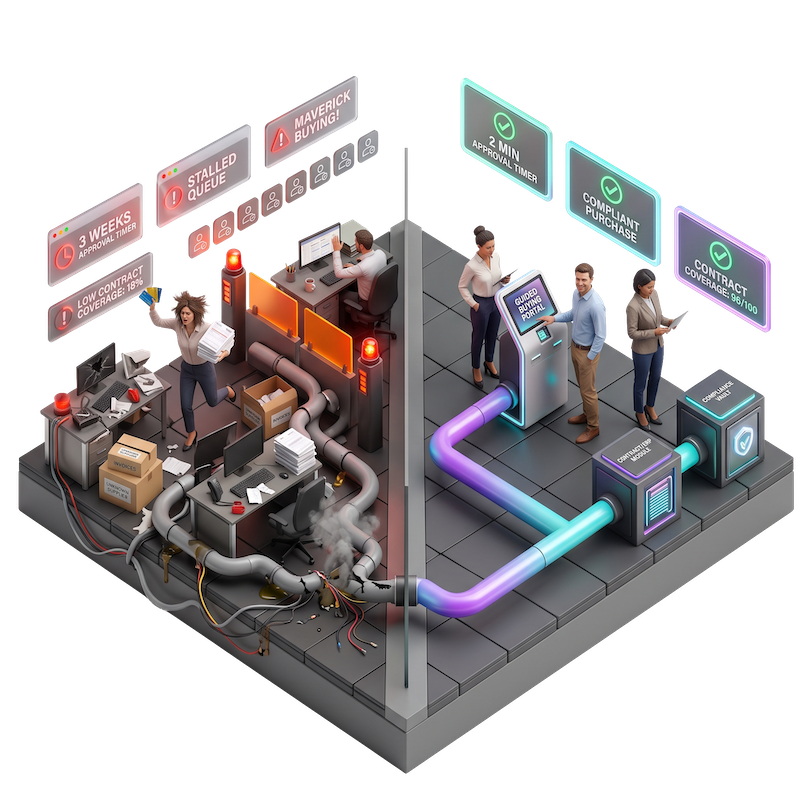
Geschwindigkeit schlägt Prozesse
Wenn Mitarbeitende den Einkauf umgehen, ist das kein Compliance-, sondern ein Experience-Problem. Maverick Buying entsteht, weil der offizielle Weg zu langsam ist – und kostet doppelt: verlorene Konditionen und Compliance-Risiken. Die Antwort ist nicht mehr Kontrolle, sondern ein Einkauf, der so schnell wird, dass ihn niemand mehr umgehen will.
-
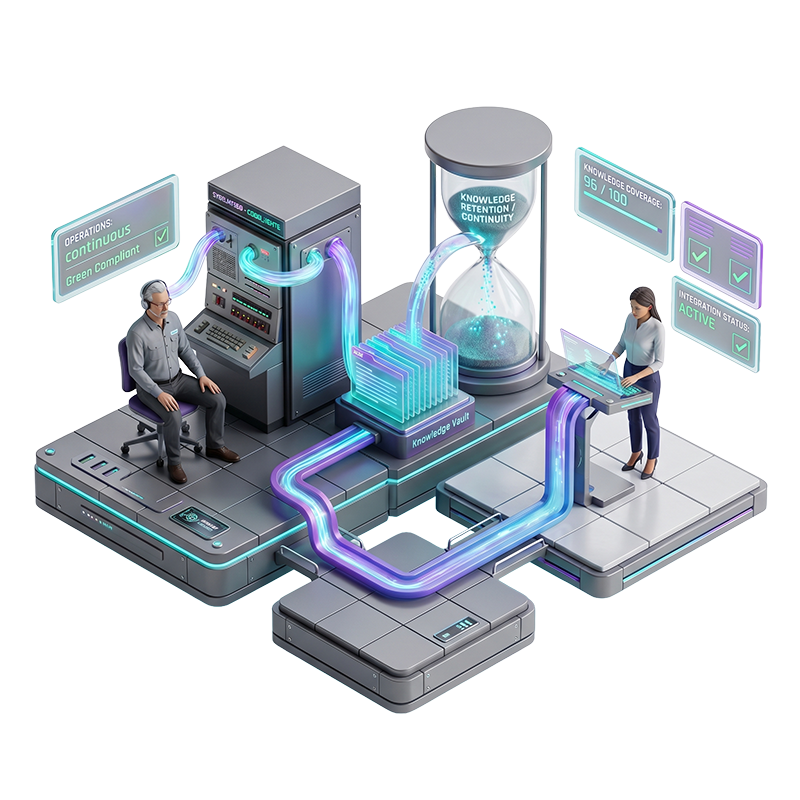
Die Legacy-Falle
Legacy-Systeme binden 60 bis 80 Prozent der IT-Budgets – und die wenigen Menschen, die sie noch wirklich verstehen, stehen kurz vor dem Renteneintritt. Wissenssicherung wird damit zur Voraussetzung für Business Continuity und operationale Resilienz.
-
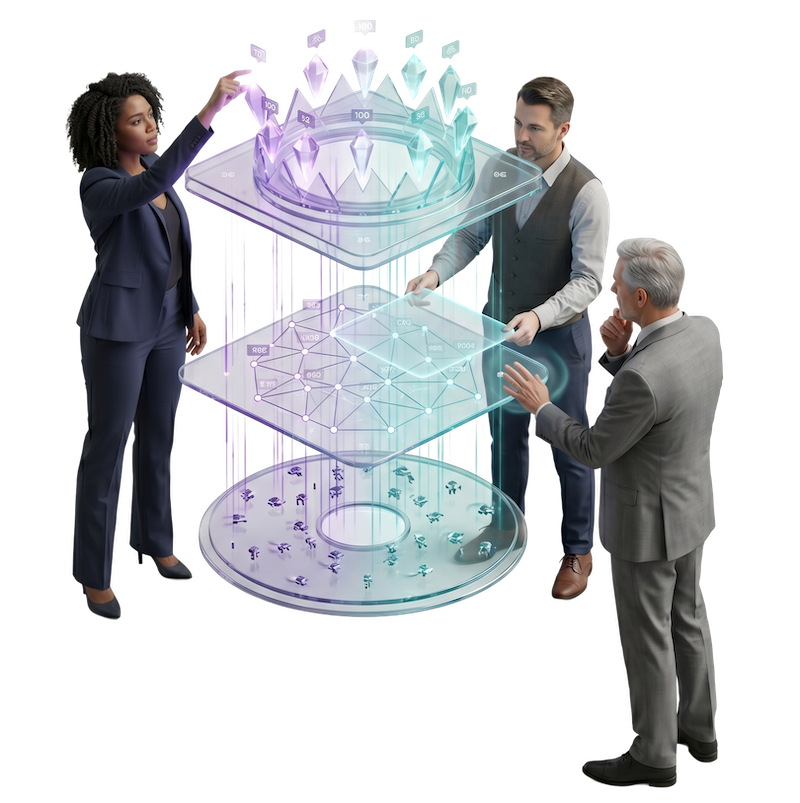
Agentic Organisation Operating Model
Bis 2027 scheitern laut Gartner über 40 Prozent der Agentic-AI-Projekte – meist aus organisatorischen Gründen. Der nächste Wettbewerbsvorteil entsteht im Operating Model rund um KI-Agenten. Warum die Modelle austauschbar geworden sind und das Organisationsdesign jetzt zur strategischen Entscheidung wird.
-
Third-Party Risk im Source-to-Pay
Wie verändern DORA und die EU-Lieferkettenrichtlinie das Zusammenspiel von Risikomanagement und operativer Beschaffung – und was bedeutet das für S2P-Architekturen? Unser Fachartikel zeigt die Zusammenhänge und Lösungen des „System of Action“ von ServiceNow auf.
-
Agentic AI in Source-to-Pay
Agentic AI in Source-to-Pay zeigt, wie autonome KI-Agenten in ServiceNow den gesamten Beschaffungsprozess von der Bedarfsanforderung bis zur Rechnungsverarbeitung eigenständig steuern und so Durchlaufzeiten, Fehlerquoten und operativen Aufwand drastisch reduzieren. Entscheider:innen erfahren, welche Agenten bereits heute Out-of-the-Box verfügbar sind, wie der AI Agent Orchestrator mit Zero-Copy-Datenarchitektur und LLM-Flexibilität zusammenspielt und welche Schritte Unternehmen gehen sollten,…
-

Multi-Cloud: Strategische Notwendigkeit statt technischer Option
Multi-Cloud ist heute strategische Notwendigkeit: Unser Fachartikel zeigt, wie Unternehmen mit verteilten Workloads, Active-Active-Architekturen, Gaia-X-fähigen Datenstrategien sowie CCoE-, Policy-as-Code- und FinOps-Ansätzen Ausfälle von Hyperscalern abfedern, digitale Souveränität sichern und Kosten im Griff behalten.
-
Auditing von Change Requests mit KI
Das Auditing von Change Requests zählt zu den zeitintensivsten und kritischsten Aufgaben der IT-Applikationsbetreuung. Jede Änderung muss dokumentiert, nachvollziehbar und auf Compliance geprüft werden – ein manueller Prozess, der Teams oft auslastet. In diesem Fachartikel erfahren Sie, wie KI und Automatisierung diesen Ablauf effizienter, vollständiger und rechtssicher machen – und zugleich Potenzial für weitere Compliance-Bereiche…