Wer meldet bei Ihnen am Samstag?
Seit dem 11. September gilt die Meldepflicht des Cyber Resilience Act. Ob die 24-Stunden-Frist hält, entscheidet die Organisation vor dem Portal.
In unserem Beitrag erfahren Sie
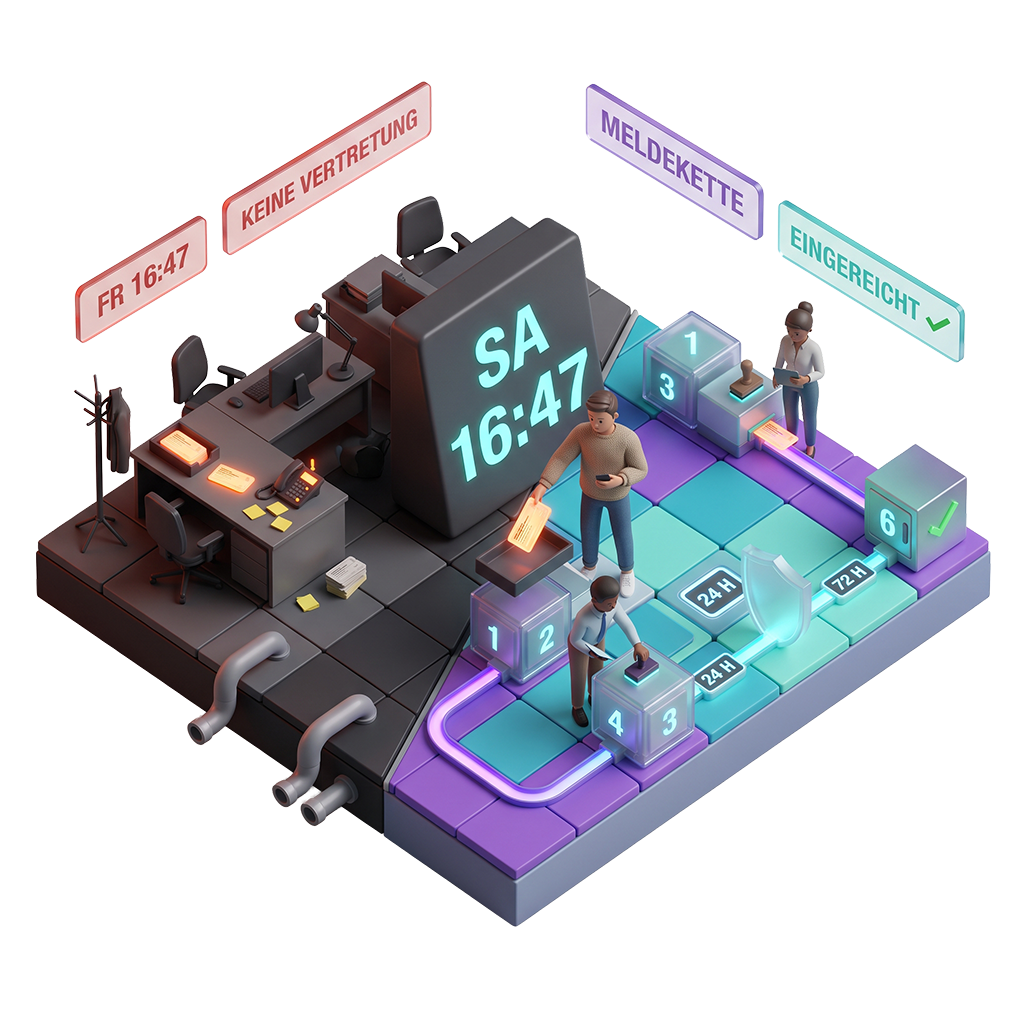
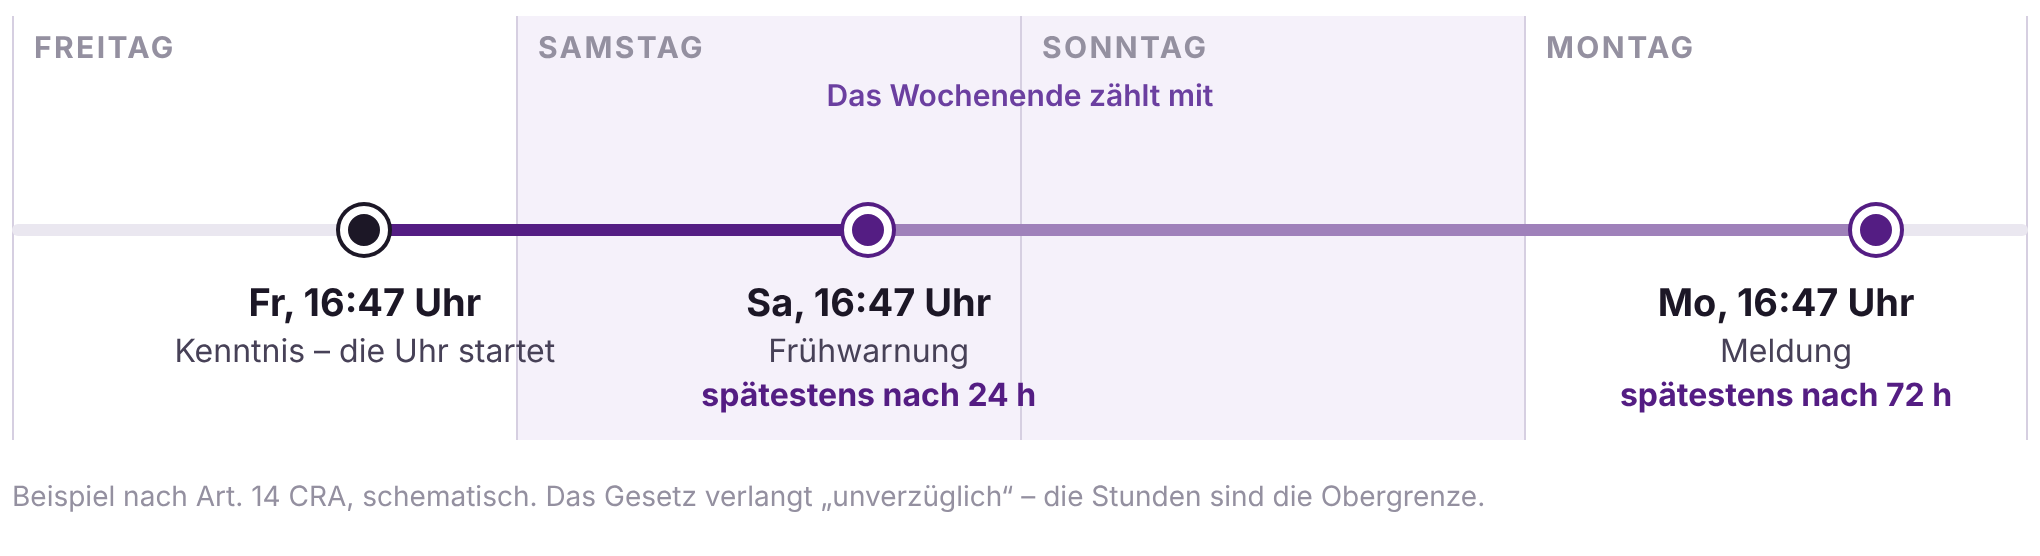
Freitag, 16:47 Uhr. Ihr Security-Team erfährt, dass eine Schwachstelle in einem Ihrer Produkte aktiv ausgenutzt wird. Der Hinweis kam über den Support, die Analyse hat ihn gerade bestätigt. Ab diesem Moment läuft eine Uhr, und sie hält am Wochenende nicht an: Bis Samstag, 16:47 Uhr, muss die Frühwarnung eingereicht sein, bis Montag, 16:47 Uhr, die ausführlichere Meldung.
Jeden Oktober ruft die EU den Cybersecurity-Monat aus. Meist geht es dabei um Bewusstsein, etwa darum, Phishing zu erkennen, bevor jemand klickt. 2026 stellt die Kampagne die Fähigkeiten der Beschäftigten am Arbeitsplatz in den Mittelpunkt. In diesem Jahr kommt etwas hinzu. Seit dem 11. September gilt die Meldepflicht des Cyber Resilience Act (CRA), und aus Bewusstsein ist eine Pflicht mit Uhr geworden.
Was seit dem 11. September gilt
Hersteller von Produkten mit digitalen Elementen müssen nach Artikel 14 CRA zwei Arten von Ereignissen melden: aktiv ausgenutzte Schwachstellen in ihren Produkten und schwerwiegende Sicherheitsvorfälle, die sich auf deren Sicherheit auswirken. Gemeldet wird über die Single Reporting Platform der EU-Agentur ENISA. Hat der Hersteller seine Hauptniederlassung in Deutschland, geht die Meldung an CERT-Bund im BSI als koordinierende Stelle. Die Pflicht gilt auch für Produkte, die schon vor dem Stichtag auf dem Markt waren.
Die Fristen sind gestaffelt. Auf die Frühwarnung nach spätestens 24 Stunden folgt nach spätestens 72 Stunden die eigentliche Meldung. Die Abschlussberichte kommen später: bei Schwachstellen spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist, bei Vorfällen einen Monat nach der Meldung.
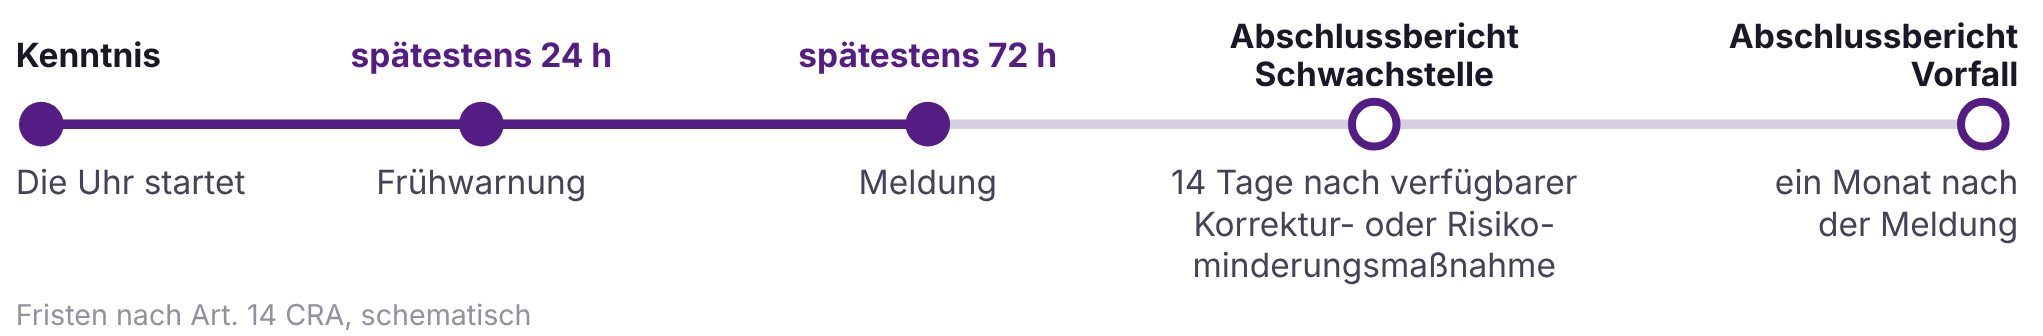
Eine Präzisierung geht in vielen Zusammenfassungen unter. Frühwarnung und Meldung verlangt das Gesetz unverzüglich. Die Stunden sind die Obergrenze.
Betrifft Sie das?
Die Meldepflicht trifft Hersteller, also Unternehmen, die Produkte mit digitalen Elementen unter eigenem Namen in der EU auf den Markt bringen. Dazu zählen Maschinen- und Gerätebauer mit vernetzten Produkten ebenso wie Anbieter von Software. Wer ausschließlich die eigene IT betreibt, fällt nicht direkt unter Artikel 14.
Aus dem Blick gerät das Thema für diese CIOs trotzdem nicht. Nach Artikel 14 Absatz 8 müssen Hersteller auch die betroffenen Nutzer:innen ihrer Produkte über ausgenutzte Schwachstellen und Vorfälle informieren, samt Maßnahmen, die diese selbst ergreifen können. Jedes Unternehmen, das vernetzte Produkte einsetzt, steht damit am anderen Ende derselben Kette. Ob ein solcher Hinweis bei Ihnen am Freitagabend die richtige Person erreicht, ist dieselbe Frage mit umgekehrtem Vorzeichen.
Wie vorbereitet die Industrie ist
Wie groß die Lücke ist, zeigen zwei Erhebungen, die kurz vor dem Stichtag erschienen sind. Im IoT & OT Cybersecurity Report 2026 des Sicherheitsanbieters ONEKEY geben 62 Prozent von 200 befragten Industrieunternehmen an, Schwierigkeiten mit der 24-Stunden-Frist zu haben. Die Product Security Survey 2026 von PwC Deutschland, für die 100 Industrieunternehmen befragt wurden, zeichnet ein ähnliches Bild: Die Hälfte hat keine eigene externe Meldeschnittstelle für Sicherheitshinweise, mehr als ein Viertel keinen internen Prozess für produktbezogene Sicherheitsprobleme. Als vollständig CRA-konform schätzen sich 3 Prozent ein.
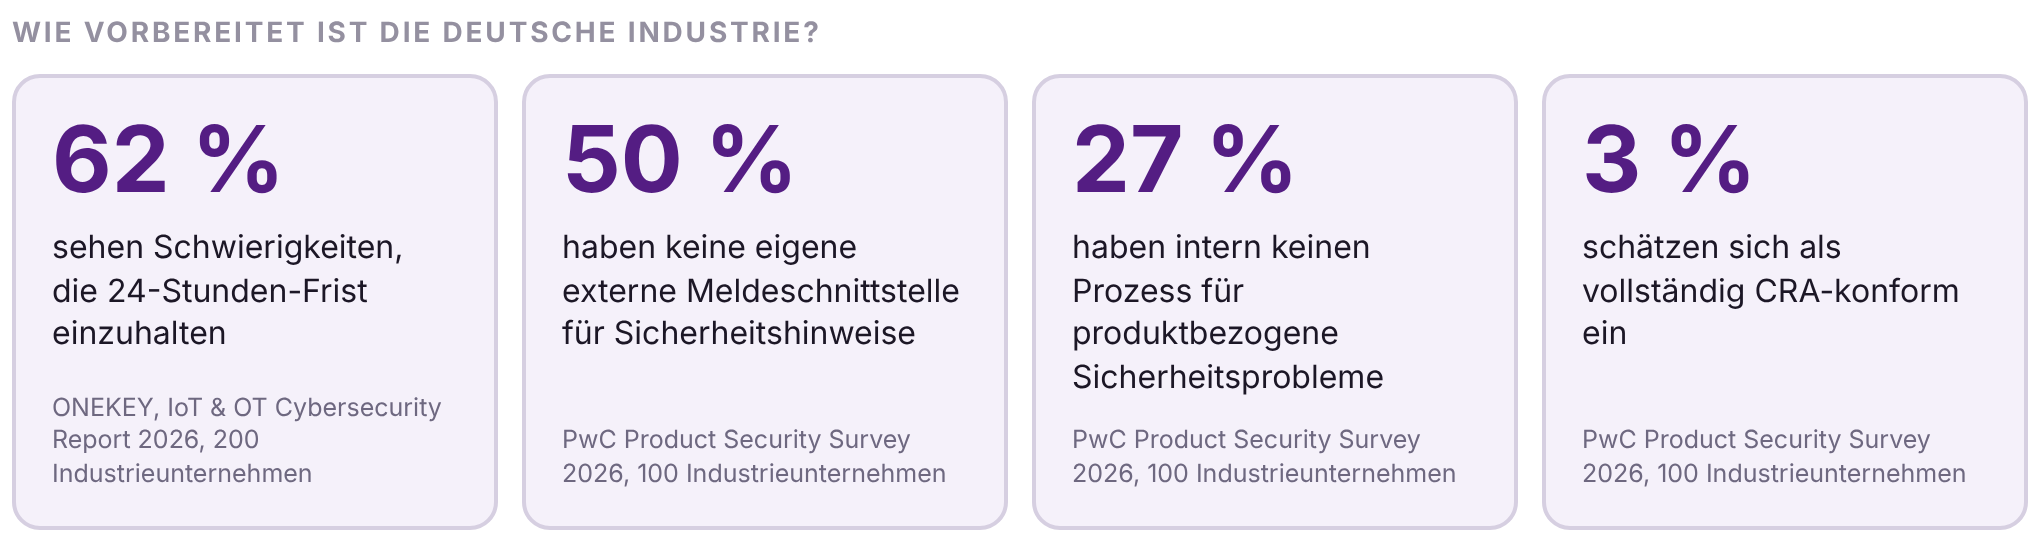
Auffällig ist, wo die Lücke liegt. Laut PwC kennen 88 Prozent der Befragten den CRA zumindest in Grundzügen. Am Wissen fehlt es also weniger als an Meldewegen und Abläufen. Siri Sophia Oberpottkamp, Director Product Security bei PwC Deutschland, sieht das Risiko entsprechend weniger in fehlenden Kenntnissen rund um den CRA.
Die Frist entscheidet sich vor dem Portal
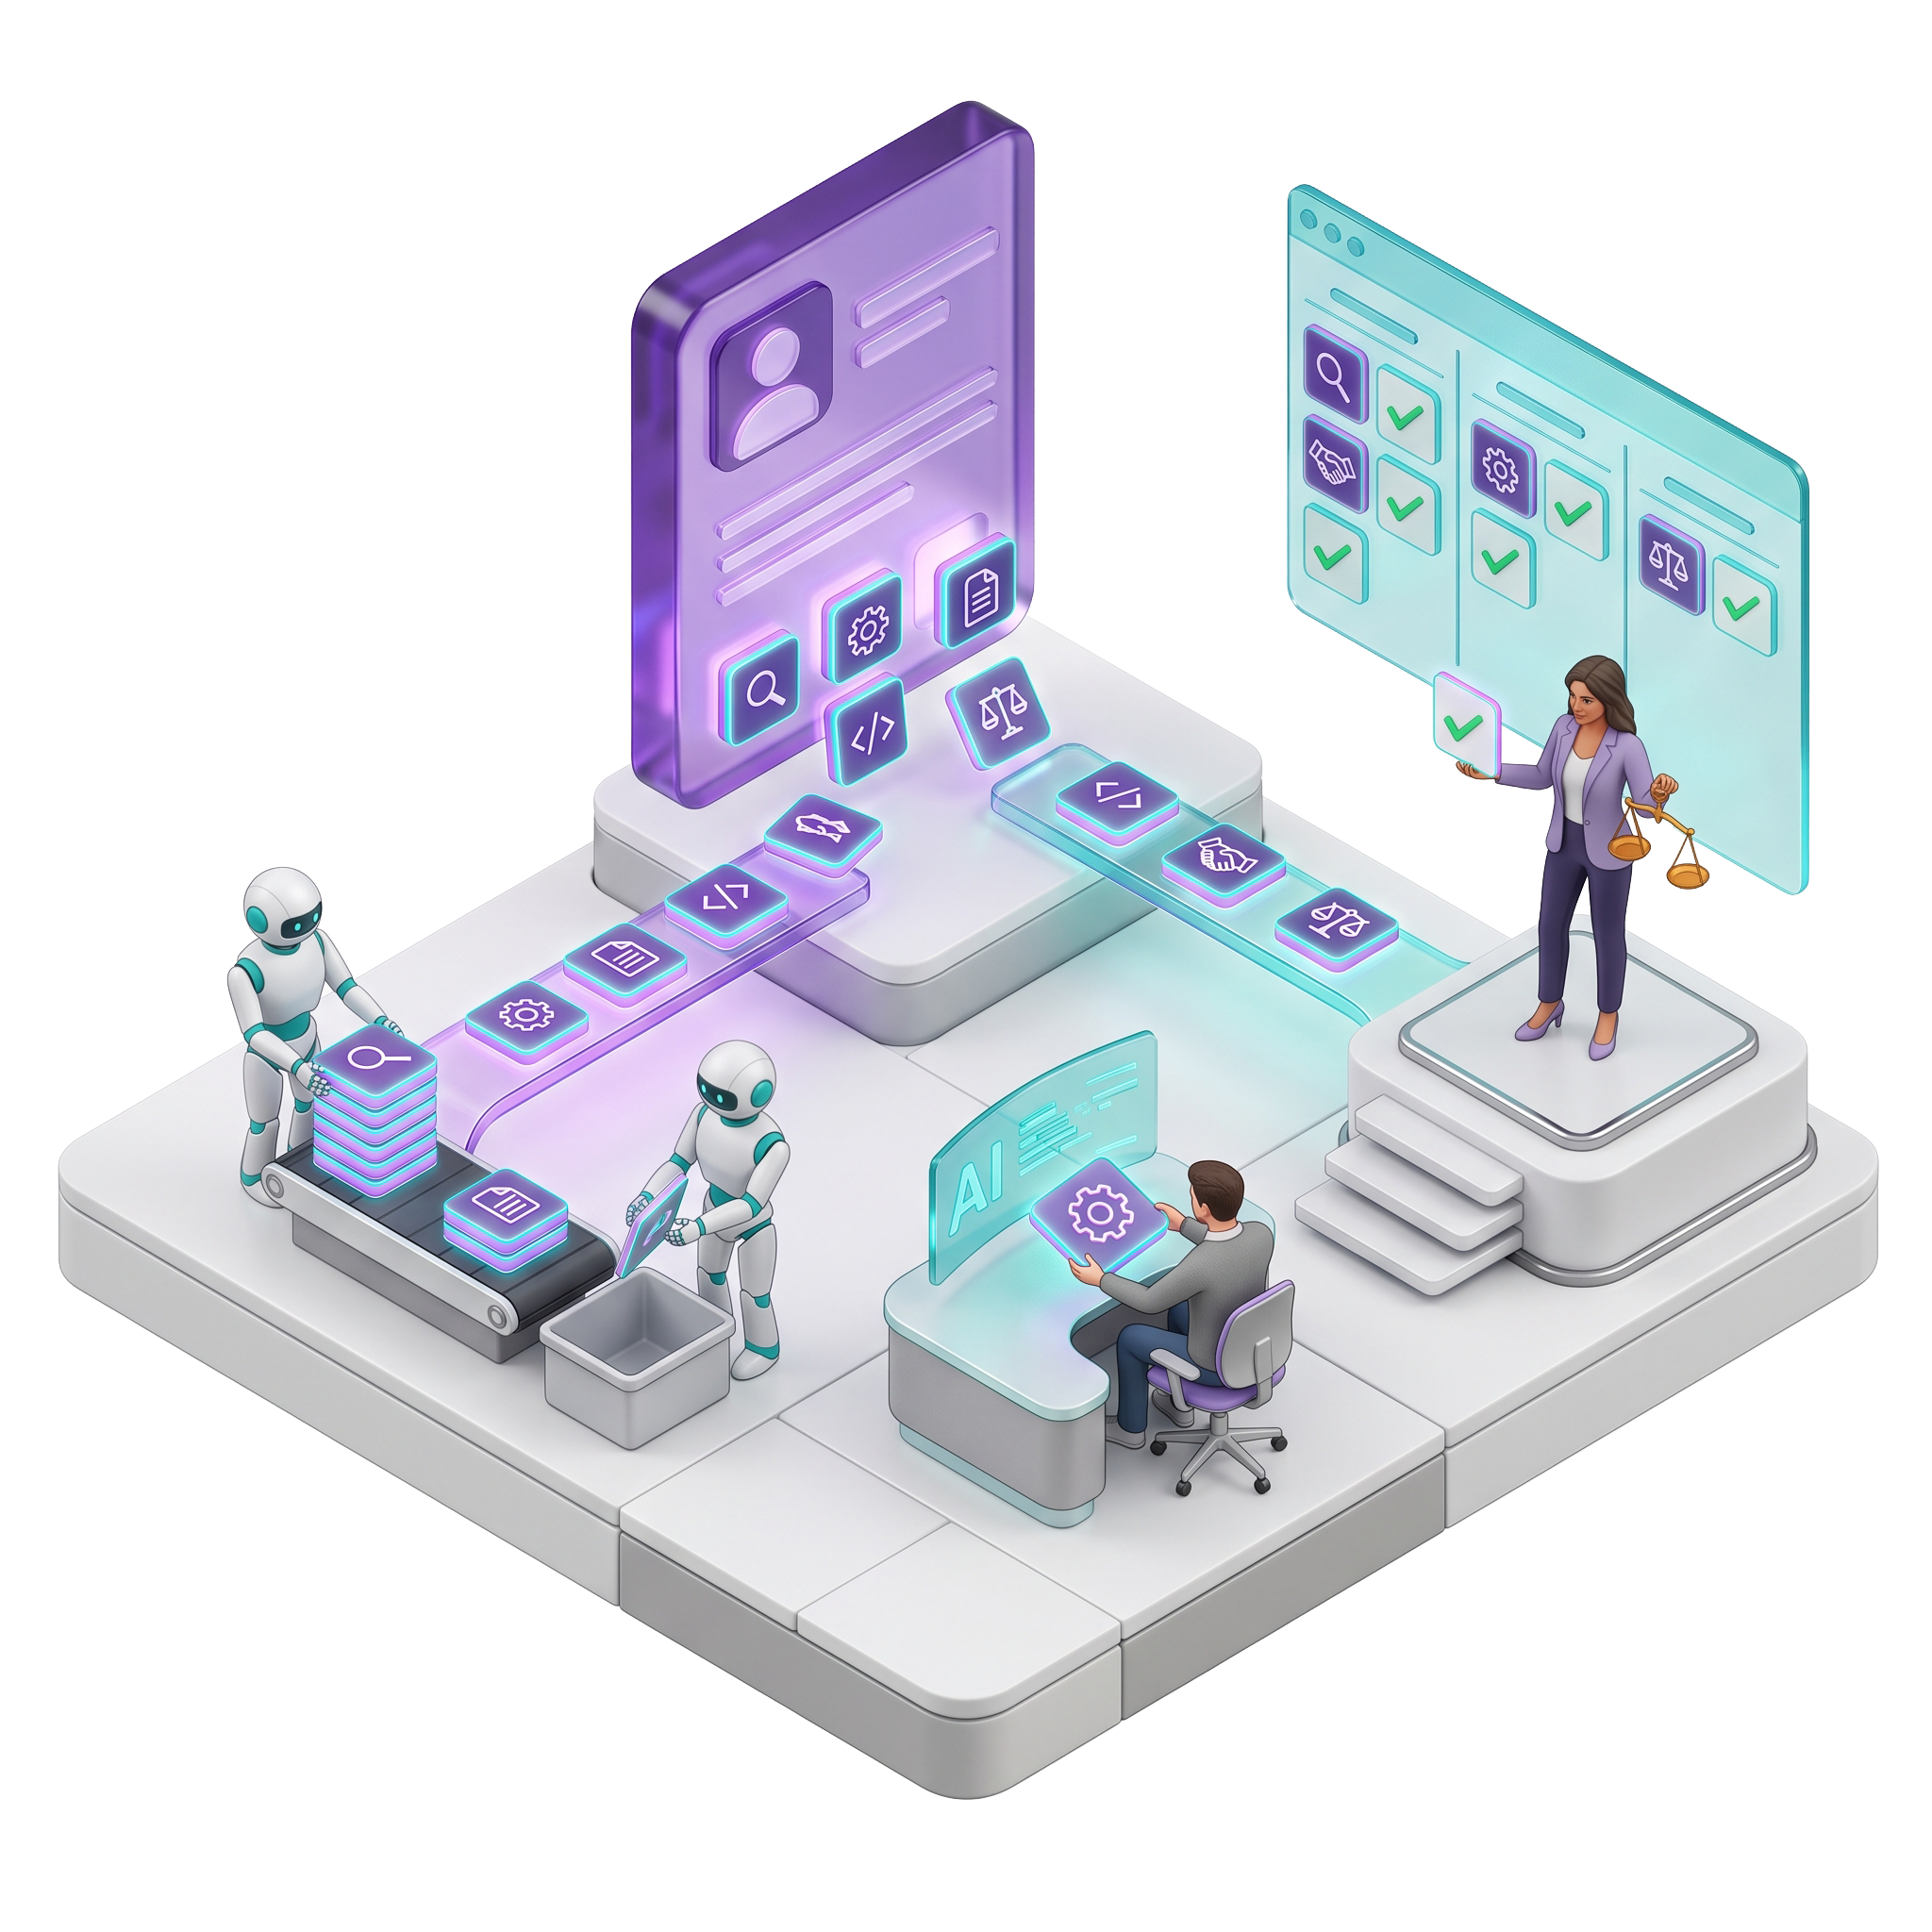
Damit verschiebt sich die Frage, die sich Verantwortliche jetzt stellen sollten. Sie lautet: Wer meldet bei uns am Samstag? Gemeldet wird im Portal, aber ob die Frist hält, entscheidet die Kette davor. Sie hat sechs Glieder.
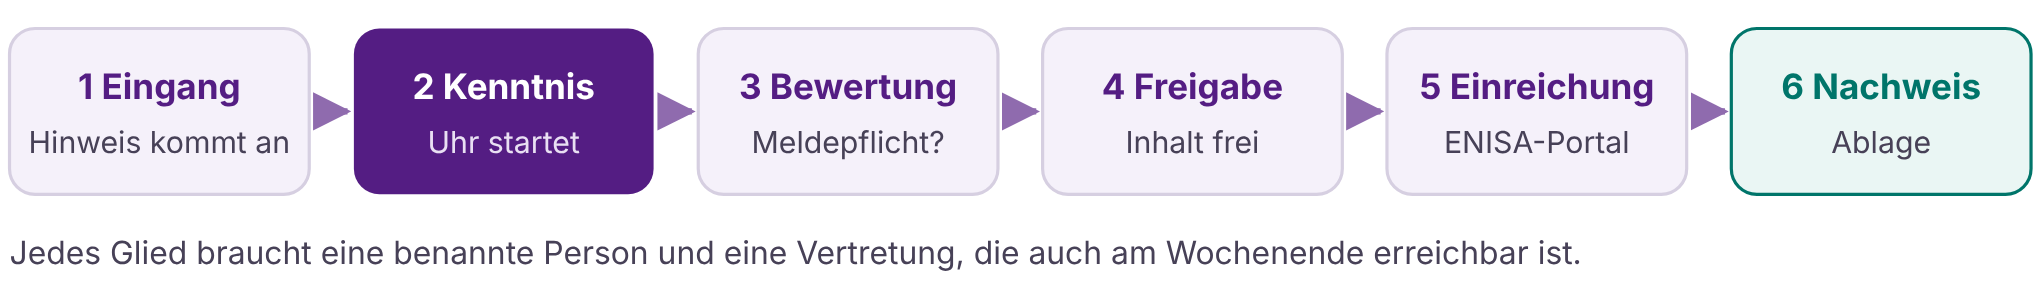
Am Anfang steht der Eingang: Ein Hinweis kommt an, über den Support, ein Produktteam, Sicherheitsforschende oder eine Kundin oder Kunde. Mit der Kenntnis startet die Uhr. Es folgen die Bewertung, ob ein meldepflichtiger Fall vorliegt, und die Freigabe des Meldeinhalts. Danach kommen die Einreichung über die ENISA-Plattform und der Nachweis, was wann gemeldet wurde. Jede Übergabe zwischen diesen Gliedern kostet Zeit. Fehlt eines, weil niemand benannt ist oder die Vertretung am Wochenende nicht erreichbar ist, hilft auch das beste Werkzeug nicht.
Ein naheliegender Einwand lautet: Dafür gibt es den Incident-Prozess, das Security Operations Center und seit NIS2 auch etablierte Meldewege zum BSI. Das stimmt, trägt hier aber nur zum Teil. Diese Strukturen sind auf Vorfälle im eigenen Betrieb ausgelegt. Der CRA knüpft am Produkt an, das bei Kund:innen läuft, und an die Kenntnis einer aktiv ausgenutzten Schwachstelle darin.
Der Hinweis darauf kommt deshalb oft gar nicht im SOC an. Er landet im Support, im Produktmanagement oder in der Entwicklung, also bei Menschen, die bisher mit Meldefristen wenig zu tun hatten. Wer die Meldekette aufbaut, klärt deshalb zuerst, wie ein solcher Hinweis zu jemandem gelangt, der die Uhr kennt.
Das ist eine Frage von Organisation und Rollen. Genau dorthin richtet der Cybersecurity-Monat 2026 den Blick: auf Menschen und ihre Fähigkeiten.
Vier Details, die im Ernstfall Zeit kosten
Wer die Kette aufbaut, sollte vier Eigenheiten der Meldeplattform kennen, die in keiner Zusammenfassung des Gesetzes stehen.
Der Countdown im Portal rechnet anders als das Gesetz
Laut ENISA zeigt der 72-Stunden-Zähler im aktuellen Release ein Fristende an, das 48 Stunden nach der Einreichung der Frühwarnung liegt. Das Gesetz zählt ab Kenntnis. Wer die Frühwarnung zügig abgibt, sieht im Portal ein früheres Ende als nötig, wer sie verspätet abgibt, ein späteres als erlaubt. Maßgeblich ist allein die gesetzliche Frist. ENISA kennt die Abweichung und will künftig ab dem angegebenen Zeitpunkt der Kenntnis rechnen (Stand Oktober 2026).
Wer einreicht, braucht ein persönliches EU-Login-Konto mit Mehrfaktor-Anmeldung
Die Konten sind personengebunden, jede einreichende Person nutzt ihr eigenes. Das Konto lässt sich vorab anlegen; die Registrierung im Portal selbst empfiehlt ENISA erst im Meldefall. Für die Vertretung am Samstag heißt das: Sie braucht ein eigenes Konto mit eingerichteter Mehrfaktor-Anmeldung, und zwar vor dem Ernstfall.
Gemeldet wird auf Englisch
Das BSI begründet das mit der EU-weiten Koordination: Meldungen sollen über Landesgrenzen hinweg bearbeitet und weitergeleitet werden können. Texte, Bewertungen und Freigaben müssen das einplanen, auch am Wochenende.
Die Plattform hat keine Schnittstelle
Laut ENISA gibt es im ersten Release keine API; gemeldet wird über die Oberfläche. Was wann eingereicht wurde, dokumentieren Sie deshalb am besten in Ihren eigenen Systemen. Ist die Plattform vorübergehend nicht erreichbar, sieht das BSI ausnahmsweise eine Meldung per E-Mail an CERT-Bund vor. Auch diese Adresse gehört in die Unterlagen der Vertretung.
Die nächsten 14 Monate
Ab dem 11. Dezember 2027 gelten die übrigen Herstellerpflichten des CRA. Dazu gehören unter anderem eine Risikobewertung je Produkt und die EU-Konformitätserklärung samt technischer Dokumentation. Schwachstellen behandeln Hersteller dann über einen Unterstützungszeitraum von grundsätzlich mindestens fünf Jahren.
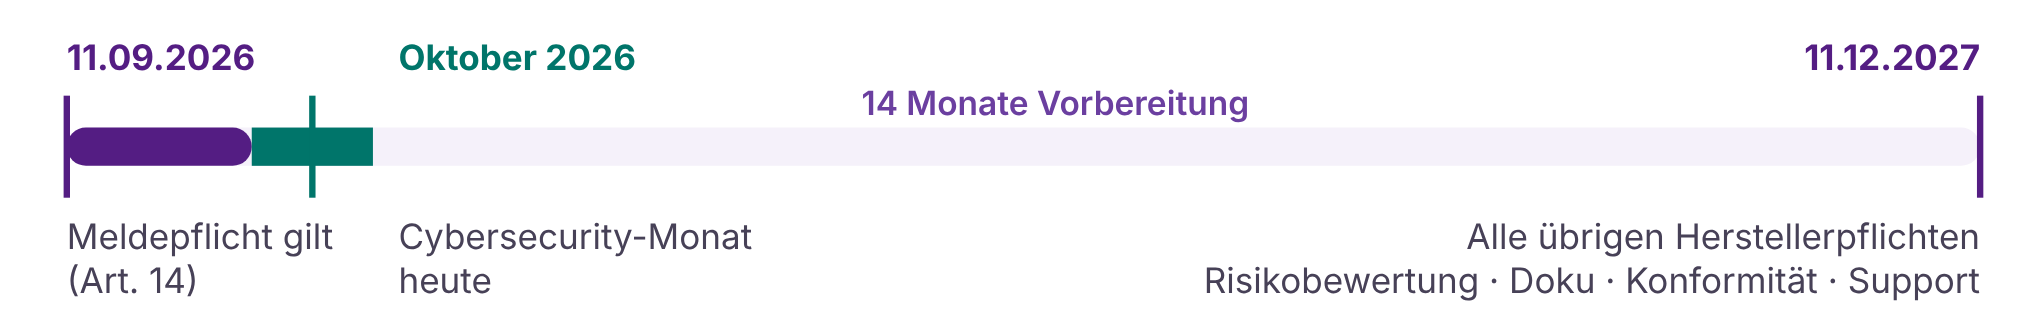
Für die Reihenfolge spricht deshalb viel, mit der Meldekette zu beginnen. Sie gilt bereits, und ihre Fristen zählen in Stunden. Die Arbeit an ihr klärt, wer welche Rolle trägt und welche Produktdaten im Ernstfall greifbar sein müssen. Beides brauchen Sie ab Dezember 2027 ohnehin.
Die Meldekette auf ServiceNow
Viele Unternehmen steuern ihre Service- und Security-Prozesse bereits auf ServiceNow. Dort setzen wir an. Mit „CompuSafe Cyber Resilience Act Reporting“ entwickeln wir eine Anwendung, die die Meldekette als geführten Prozess abbildet und Rollen, Fristen, Freigaben und Einreichungsnachweise in einem Ablauf zusammenführt. Die Anwendung befindet sich derzeit in Entwicklung und Pilotphase.
Ein Werkzeug nimmt Ihnen allerdings nicht die Klärung ab, wer in Ihrer Organisation welches Glied der Kette trägt. Deshalb beginnen wir mit einer Bestandsaufnahme.
Readiness Check: Wer meldet bei Ihnen am Samstag?
Unser Readiness Check beantwortet diese Frage in zehn Minuten: Sie kreuzen an und tragen Namen ein. Teil 1 prüft die sechs Glieder Ihrer Meldekette, Teil 2 blickt auf die Pflichten ab Dezember 2027. Sie erhalten den Check kostenlos als PDF.
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), insbesondere Art. 13, 14, 69 und 71
- ENISA: Single Reporting Platform – Frequently Asked Questions (FAQ 7, 9, 15, 24, 26)
- BSI: CRA Single Reporting Platform
- PwC Deutschland: Nur 3 Prozent der deutschen Industrieunternehmen sind vollständig auf EU Cyber Resilience Act vorbereitet, 11.09.2026
- it-daily.net: Studie zeigt Nachholbedarf (ONEKEY, IoT & OT Cybersecurity Report 2026), 07.09.2026
- EU: European Cybersecurity Month (ECSM) 2026
Hinweis: Dieser Beitrag gibt einen Überblick und ist keine Rechtsberatung. Stand: Oktober 2026.